|
腾讯安全TCSS容器安全服务发布,守护容器全生命周期安全随着企业上云步伐的加快,以容器、微服务及动态编排为代表的云原生技术为企业的业务创新带来了强大的推动力。然而,在容器应用环境中,由于共享操作系统内核,容器仅为运行在宿主机上的若干进程,其安全性特别是隔离性与传统虚拟机相比存在一定的差距。在应用容器和K8S过程中,近几年陆续爆出大量的基于容器平台的安全隐患,如何保障容器安全,已成为企业最关心的问题。 7月9日,腾讯安全正式发布腾讯云容器安全服务产品TCSS(Tencent Container Security Service),腾讯云容器将提供容器资产管理、镜像安全、运行时入侵检测等安全服务,保障容器从镜像生成、存储到运行时的全生命周期,帮助企业构建容器安全防护体系。
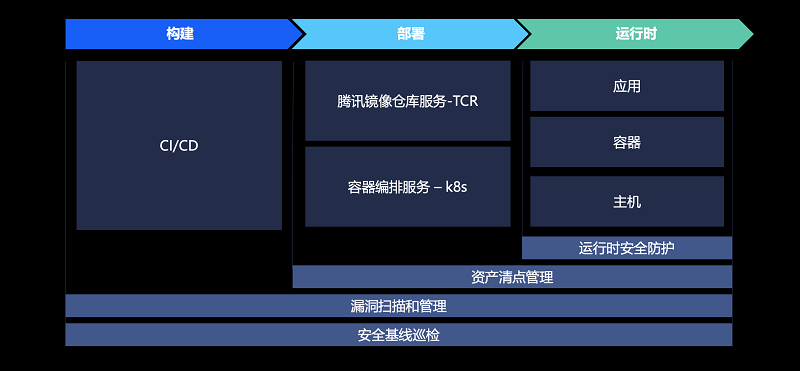
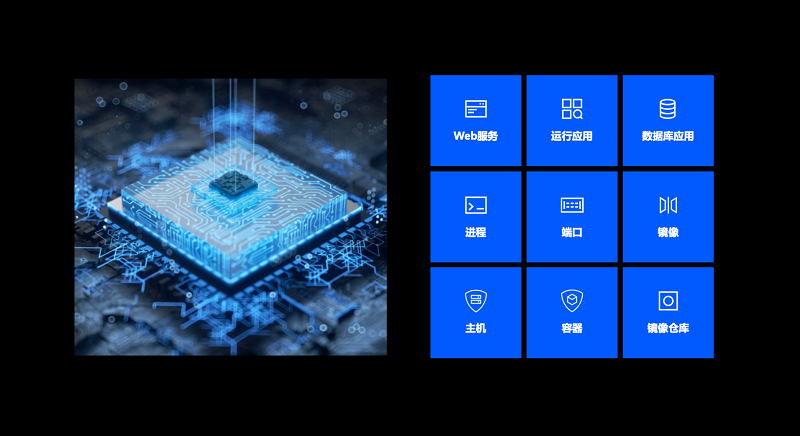
(四大核心能力覆盖容器生命周期防护) 云原生时代 容器面临多重安全风险 容器是云原生的基石之一,作为一种计算单元,在云原生环境中直接运行于主机内核之上,具有系统资源占用少、可大规模自动化部署以及弹性扩容能力强等优势。另外容器化使开发过程中快速集成和快速部署成为可能,极大地提升了应用开发和程序运行的效率。 但另一方面,容器运行时的安全取决于镜像的安全,部分官方途径或者开源社区下载的容器镜像可能会包含各类第三方库文件和系统应用,可能存在漏洞、木马或者后门。容器镜像在存储和使用的过程中也可能被植入恶意程序或被修改;同时,容器作为一种操作系统虚拟化技术,容器共享操作系统内核,但并未实现完全隔离,一旦虚拟化软件存在漏洞,将会造成容器逃逸或资源隔离失效,影响某个容器或多个容器的安全。因此,容器逃逸也被许多学者视为容器安全的首要问题;最后,若宿主机存在漏洞或配置不规范、容器软件的相关环境配置不规范或编排应用配置不规范,都将影响整个容器环境的安全性。 腾讯TCSS四大核心能力 守护容器全生命周期安全 为了解决容器安全问题,腾讯安全结合二十多年的网络安全实践经验,推出了覆盖容器资产管理、镜像安全及运行时入侵检测等功能的腾讯云容器安全服务产品(TCSS),通过资产管理、镜像安全、运行时安全、安全基线四大核心能力来保障容器的全生命周期安全,帮助企业快速构建容器安全防护体系。 其中,资产管理功能将提供自动化、细颗粒度的资产清点服务,目前已经支持九种资产信息统计,可统一管理容器、镜像、镜像仓库、主机等关键资产,帮助企业实现资产可视化;
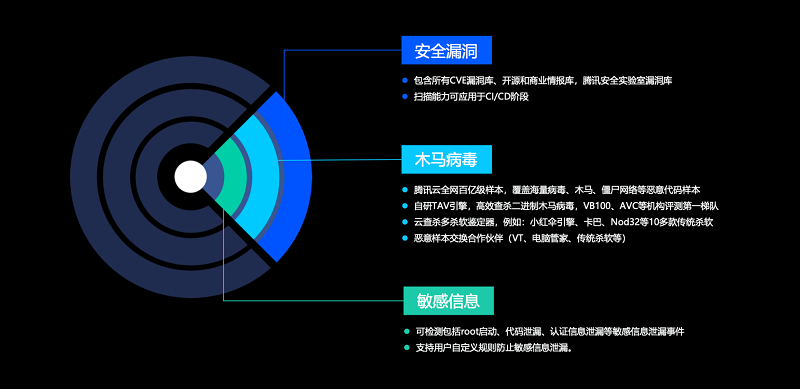
(核心产品功能;资产管理) 镜像安全功能针对镜像、镜像仓库提供“一键检测”或“定时扫描”,支持安全漏洞、木马病毒、敏感信息等多维度安全扫描。在敏感信息方面,可检测包括root启动、代码泄漏、认证信息泄漏等敏感信息泄漏事件,防止敏感信息泄漏。
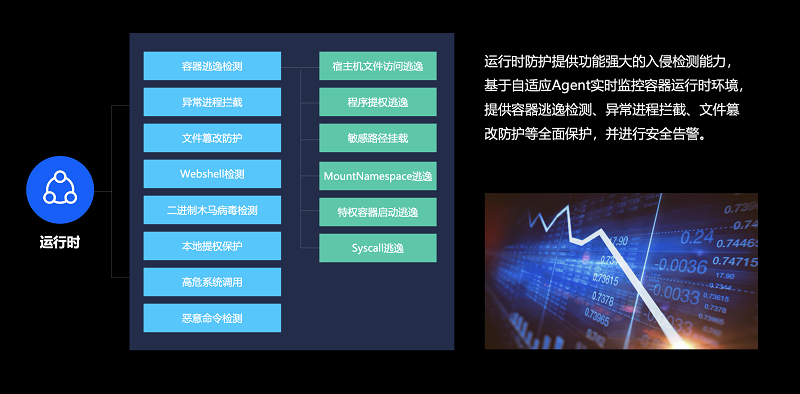
(核心产品功能:镜像安全) 运行时提供了功能强大的入侵检测能力,基于自适应Agent识别黑客攻击,实时监控容器运行时环境,支持容器逃逸、异常进程、文件篡改、高危系统调用等五种运行时入侵检测功能,并提供异常进程拦截、文件篡改防护等全面保护;
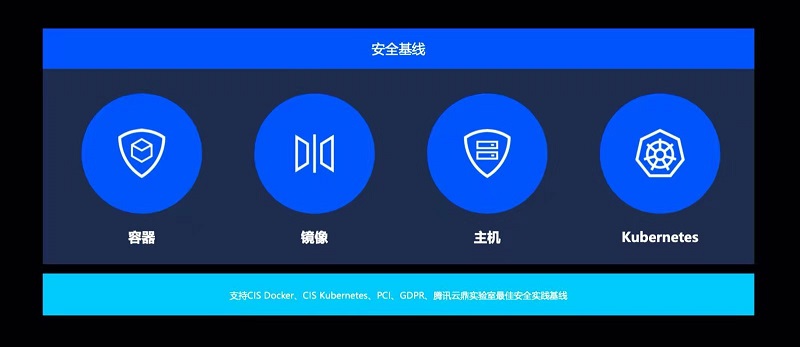
(核心产品功能:运行时安全) 安全基线功能则可定期对容器、镜像、主机、Kubernetes、编排环境进行安全基线检测,帮助容器环境合规化,避免因配置缺陷引发安全问题,减少攻击面。
(核心产品功能:基线安全) 三大优势 助力云原生时代基础安全构建 腾讯TCSS提供的四大安全防护功能,基本覆盖了容器全生命周期的安全需求,而且相比同类产品,TCSS采用超融合架构,支持简易安装,轻量部署,同时容器安全服务严格限制 Agent 资源占用,正常负载时消耗极低,负载过高时主动降级保证系统正常运行。 另外,腾讯拥有全球最大、覆盖最全的黑灰产大数据库,TCSS容器安全服务可使用腾讯安全数据库对容器环境发现的恶意程序样本进行关联分析,并基于威胁情报感知容器环境威胁行为,进一步增强安全保障。 传统安全体系在公有云上适应性差,无法有效检测新威胁形式,缺少自动化响应处置手段。目前,腾讯TCSS已经在多个行业展开了应用,帮助客户克服了云上资产种类多、数量大、不易盘点的问题,大大提升了客户的云上安全水平和安全运营管理效率。 在云原生环境下,企业通过微服务来交付应用系统的比例在增加,容器安全已经成为了云安全不可或缺的部分。未来,腾讯安全将继续完善容器安全一站式解决方案,推动行业构建云原生安全生态,为客户的应用安全提供更全面的保护。 |